Next.jsが9月30日にセキュリティ更新、9件の脆弱性に備えて開発チームが確認すべきこと
Next.jsは、2026年9月30日に定例のセキュリティリリースを公開する予定だ。事前告知では修正版として16.3.7と15.5.27が示され、重大度別では「重大」1件、「高」2件、「中」5件、「低」1件、合計9件の脆弱性に対応すると説明されている。
一方、9月26日時点では、影響を受けるバージョンの範囲、脆弱性が成立する条件、具体的な影響、CVEの詳細、完全なアップグレード手順は公表されていない。重大な問題が含まれることは確認されているが、それだけで、すべてのNext.jsアプリが同じように攻撃可能だと判断することはできない。
現段階で開発・運用チームに求められるのは、未公表の攻撃経路を推測することではない。利用中のバージョンを洗い出し、テストの基準を整え、パッチ公開後に短時間で検証とデプロイを進められるよう準備することが、もっとも現実的な対応になる。
また、9月30日のリリースは、9月22日に16.3.6と15.5.26として公開された緊急更新とは別のものだ。すでに9月22日版を適用したチームも、次のセキュリティ情報を改めて確認する必要がある。反対に、9月22日版をまだ導入していない環境について、次の更新まで待っても安全だと判断できる根拠も、今回の事前告知には示されていない。
要点
- 9月30日という公開予定日、修正版の番号、脆弱性の件数と重大度の内訳は公式に予告されている。
- 影響を受けるバージョン、機能、構成、攻撃条件、追加の緩和策はまだ明らかになっていない。
- 公開前にできるのは、稼働バージョンの棚卸し、テストの正常性確認、段階的な配信計画、ロールバック条件の整理である。
- 「重大」1件という情報だけでは、個別のサービスが影響を受けるか、すでに侵害されているかは判断できない。
- パッチ公開後は、SNSの要約や未確認情報ではなく、Next.jsの正式な勧告と自社環境を照合する必要がある。
確定している情報と、まだ分からないこと
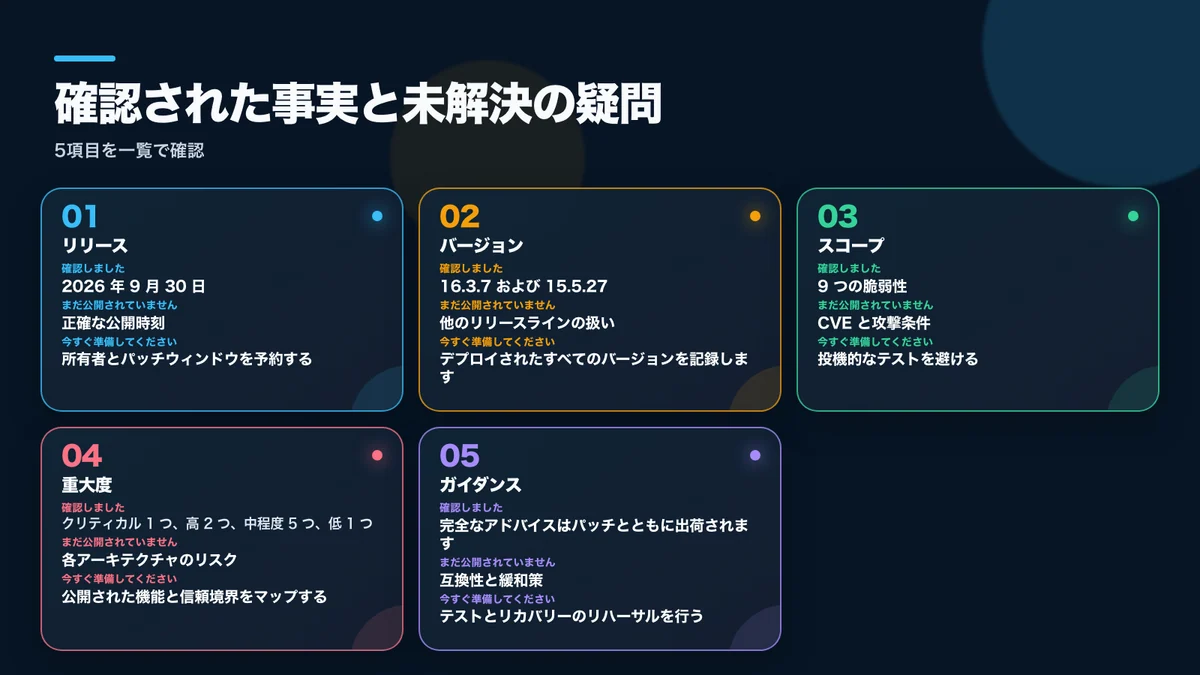
公式情報から確認できるのは、公開予定日、修正版の番号、脆弱性の総数、重大度の内訳だ。これに対し、どのバージョンが影響を受けるのか、特定の機能を利用している場合だけ問題になるのか、ホスティングやランタイム構成によって条件が変わるのかといった技術的な範囲は、パッチ公開時に示される予定となっている。
重大度は対応の優先順位を決めるための重要な手掛かりだが、各サービスの実際のリスクをそのまま表す数値ではない。サーバー側機能の利用状況、外部から到達できるリクエスト経路、認証・認可の境界、ホスティング方式、ランタイム設定などによって、影響の有無や大きさは変わり得る。
したがって、9件という数字だけで対応を決めるのではなく、9月30日に公表される影響条件を、各アプリの構成と照らし合わせる作業が必要になる。未確認のスキャナーや、根拠の示されていない回避策を本番環境へ導入するのは避けたい。
パッチ公開前に準備しておきたい5項目
1. 稼働中のNext.jsをすべて洗い出す
確認対象は主要なリポジトリだけではない。モノレポ内の別アプリ、社内向け管理画面、プレビュー環境、更新が止まったキャンペーンサイト、長期間動いているコンテナなども含めて棚卸しする。
package.jsonに記載されたバージョン範囲と、ロックファイルや実際のビルド成果物に含まれるバージョンが一致しているとは限らない。ソースコード上の指定だけでなく、本番へ配信された成果物も確認する必要がある。
2. 現行バージョンでテストを通しておく
パッチ適用前からテストが失敗していると、更新後に起きた問題が新バージョンによるものか、既存の不具合なのかを切り分けにくい。まず現在の状態で正常に動作する基準線を作っておく。
優先したいのは、ログイン、権限確認、Server Actions、ファイルアップロード、キャッシュの無効化、決済、メッセージ送信など、失敗した場合の影響が大きい処理だ。すべてのテストを新設できない場合でも、主要なユーザーフローを手動または自動で再確認できる状態にしておくとよい。
3. セキュリティ更新を独立した変更として扱う
Next.jsのパッチと同時に、多数のライブラリ更新や大規模なリファクタリングまでまとめて行うと、不具合の原因を特定しにくくなる。可能な限り、Next.jsと更新に必要な依存関係だけを、確認しやすい小さな差分として管理する。
ロックファイルも変更対象に含め、クリーンな環境でインストールとビルドを再現できるようにする。担当者のローカル環境だけで成功する状態では、本番反映時の安全性を十分に確認したことにはならない。
4. 配信停止や復旧の判断基準を数値で決める
エラー率、応答時間、ログイン失敗、サーバー例外、ビルド時間、主要なコンバージョンなど、どの指標がどの水準を超えたら配信を止めるのかを事前に定めておく。
ただし、ロールバックは脆弱性を含む可能性のある旧バージョンへ戻す操作でもある。単純な巻き戻しだけに頼らず、問題のある機能をフラグで停止する、到達可能な経路を制限する、メンテナンス状態へ切り替えるといった代替策も準備しておきたい。
5. デバッグ中も秘密情報を守る
緊急対応では、ビルドログを詳細化したり、環境情報をチケットやチャットへ貼り付けたりしがちだ。しかし、トークン、Cookie、個人情報、内部URL、環境変数がログやスクリーンショットに残れば、別のセキュリティ問題を招く。
検証記録は必要だが、共有前に機密情報を除き、プレビュー環境から本番データへ書き込めない構成になっていることも確かめる。
9月30日にパッチが公開されたら
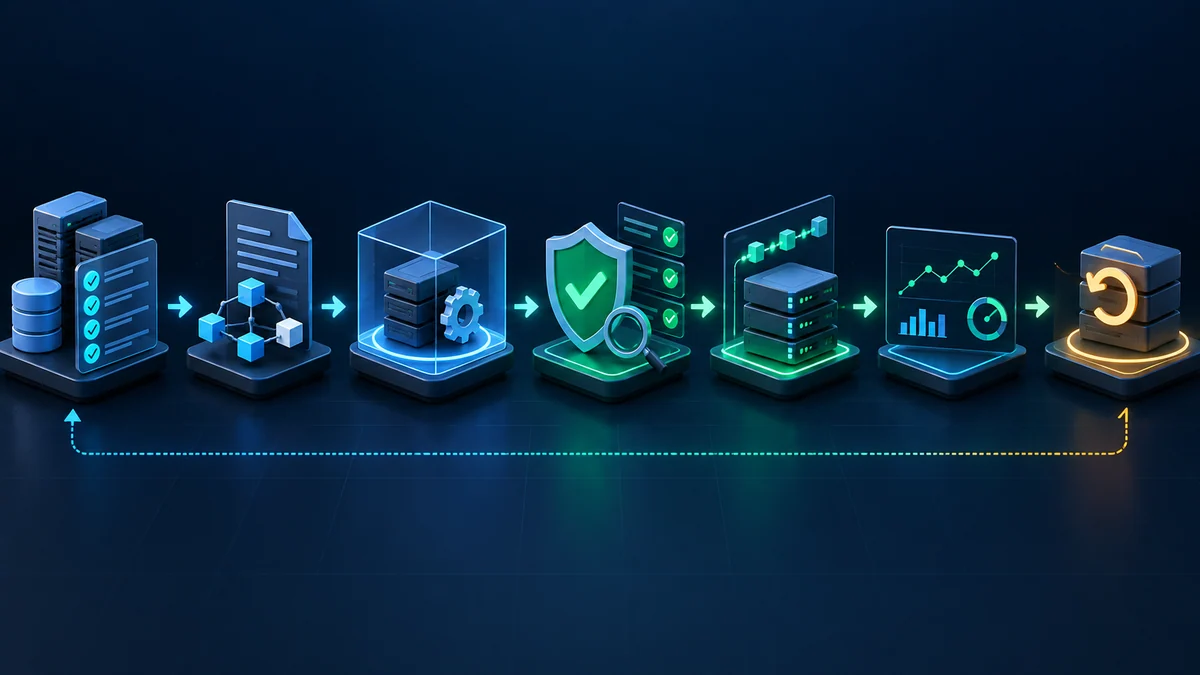
最初に、更新されたNext.jsのセキュリティリリース事前告知と関連する勧告を読む。見出しやSNS上の短い説明だけで判断せず、影響を受けるバージョン、修正版、問題が成立する機能条件、ホスティング固有の注意事項、追加の対応が必要かどうかを確認する。
次に、専用のブランチでフレームワークとロックファイルを更新し、クリーンな環境で依存関係をインストールする。本番と同じランタイムおよび設定でビルドし、単体テストに加えて、サーバーレンダリング、ルーティング、ミドルウェア、画像処理、キャッシュ、APIルート、Server Actionsを検証する。
認証サービス、決済、本人確認、分析ツール、エッジミドルウェアなどの外部連携も確認対象になる。パッチが外部サービス自体を変更しなくても、Cookie、リダイレクト、ヘッダー、レンダリングの挙動に差が出れば、連携フローに影響する可能性がある。利用できる場合は、テストアカウントや提供元のサンドボックスを使う。
本番への配信は、環境が対応していればカナリアリリースや段階的なロールアウトで進める。事前に決めた指標を新旧ビルドで比較し、初期グループが安定してから対象を広げる。配信後には新しい一般ユーザーセッションと管理者セッションを作り、古いCookieやキャッシュが不具合を隠していないかも調べる。
さらに、デプロイ完了の表示だけで、すべての実行環境が更新済みだと決めつけないことが重要だ。長時間稼働しているコンテナ、エッジ環境、CDN上の古い静的ファイルやキャッシュを確認し、新しいビルドが全体へ行き渡ったことを、秘密情報を露出させない方法で検証する。
マネージドホスティングを利用している場合も、アプリ側の確認は必要だ。プラットフォームがフレームワークを自動更新するのか、再ビルドが必要なのか、ソース側でバージョンを変更する必要があるのかを確認する。ホスティング事業者による一時的な緩和策と、アプリの依存関係を修正版へ更新することは、必ずしも同じではない。
避けるべき対応
- 公開されていない攻撃方法を推測し、再現コードとして拡散しない。
- 出所や安全性を確認できないスキャナーへ、本番URL、セッション情報、ソースコードを渡さない。
- 「重大」1件という情報だけで、特定のサービスが侵害されたと断定しない。
- セキュリティパッチと大規模な移行やリファクタリングを同じデプロイに混在させない。
- 更新後に不具合が出たという理由だけで、補完的な対策を用意せず、旧バージョンへ長時間戻さない。
- 事前告知の内容を、9月30日に公開される正式な影響範囲や更新手順より優先しない。
実用的な結論
今回の事前告知の目的は、未公表の脆弱性について不安を広げることではなく、開発・運用チームが安全な更新時間と検証手順を確保できるようにすることだ。
公開前には、バージョンの棚卸し、正常なテスト基準、限定された更新差分、段階的な配信方法、復旧条件を準備する。公開後には、正式な影響範囲を自社の構成に当てはめ、クリーンビルドと主要フローの検証を終えてから本番へ反映する。この順序なら、未確認情報に振り回されず、必要なスピードも保ちやすい。
9月30日以降は、新たに公開される公式勧告が本記事を含む事前情報より優先される。最終的な対応は、実際の対象バージョン、影響条件、アップグレード手順に基づいて決める必要がある。
出典と利用について
- Next.js — 2026年9月のセキュリティリリースに関する事前告知
- Next.js公式ブログ — 9月22日の緊急セキュリティ更新を含む公式情報
本記事は、公式に公表された日程、バージョン番号、脆弱性件数、重大度の内訳をもとに、独自の構成と文章で整理したものです。未公表の脆弱性の原因、攻撃手順、影響範囲は推測していません。また、公式のグラフィック、製品画面、第三者の著作物を転載するものではありません。