Anthropicの2026年9月脅威報告を読み解く:AI悪用は「運用」の段階へ
Anthropicが2026年9月に公表した脅威インテリジェンス報告は、生成AIの悪用が単発の質問や文章生成から、継続的な「運用」へ移りつつあると指摘している。報告された事例では、複数のAIエージェント、セッションをまたぐメモリ、決められた時刻での実行、外部サービスとの接続、人による承認などが組み合わされていた。
対象期間は2025年12月から2026年8月までで、Anthropicが自社サービス上で特定し、阻止したとする活動がまとめられている。扱われる領域は、サイバー作戦、影響工作、本人の同意を得ない監視、詐欺、生物学的な悪用、通常兵器に関連する作業、不正なモデル蒸留の7分野だ。
ただし、この報告書は世界で起きているAI悪用を網羅的に調査した統計ではない。ひとつのAI事業者が、自社のアカウント情報や会話、内部調査から把握した注目事例を集めたものだ。AIがどのように使われたかについては具体的な材料を提供している一方、生成物が外部のプラットフォームへ移った後の拡散状況や、現実社会で生じた被害まで確認できないケースもある。
要点
- 報告事例の多くでAIが速めていたのは、調査、コード作成、分類、文章制作、反復処理など、以前から存在する作業だった。AIが新しい犯罪目的を生み出したとまでは確認されていない。
- 自動化された工程が増えても、標的の選択、アクセス手段の確保、出力の承認、配布、収益化といった重要な判断には人が関与していた。
- 防御側は、ひとつの文章がAI製かどうかを推測するだけでなく、アカウント、接続ツール、実行時刻、コンテンツ、配布先を関連付けて調べる必要がある。
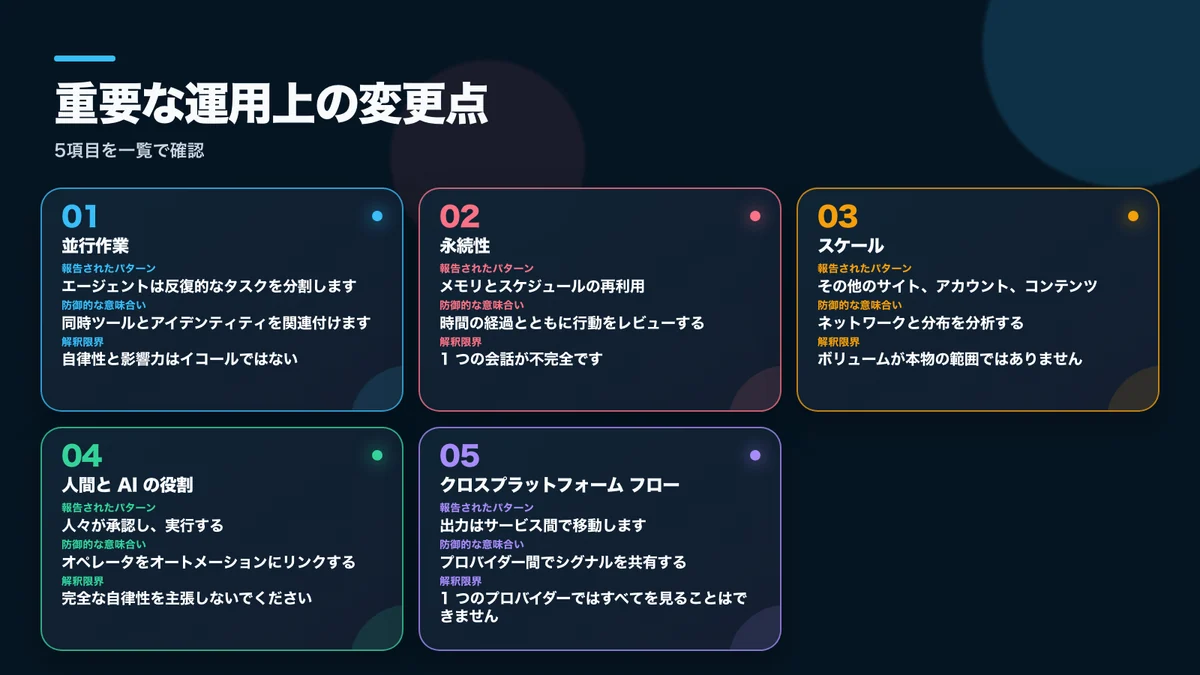
注目すべき運用上の変化
Anthropicの2026年9月脅威インテリジェンス報告では、6大陸の読者を対象にした9件の影響工作が紹介されている。報告された活動には、ニュース媒体を装ったサイト、組織的に運用される非真正アカウント、実在する人物や機関へのなりすまし、政治的コンテンツの大量制作などが含まれる。
一方でAnthropicは、多くのネットワークが実際の利用者からほとんど反応を得られなかった、または構築中に阻止されたとも説明している。これは重要な留保だ。大量の記事や投稿を作れることと、それが広く読まれ、世論や行動に影響を与えることは同じではない。
評価する際は、少なくとも「生成されたコンテンツの量」「運用されたアカウント数」「表示された回数」「実在する利用者からの反応」「別のサービスへの波及」「確認できる行動変化」を分けて考える必要がある。報告書だけでは、そのすべてが確定しているわけではない。
防御の対象はプロンプトではなく一連の流れ
従来の安全対策では、危険な依頼を入力された時点で拒否する仕組みに注目が集まりやすかった。しかし今回の事例が示すのは、一回のプロンプトだけを見ても全体像を捉えられないという問題だ。
報告書によると、一部の利用者は、作業方針、利用を認める情報源、避けるべき表現、編集上のルールなどをファイルに保存し、複数のセッションで再利用していた。別の事例では、複数のエージェントが並行して作業し、スケジュール機能によって処理を繰り返し、その成果を人が確認して次の工程を決めていたという。
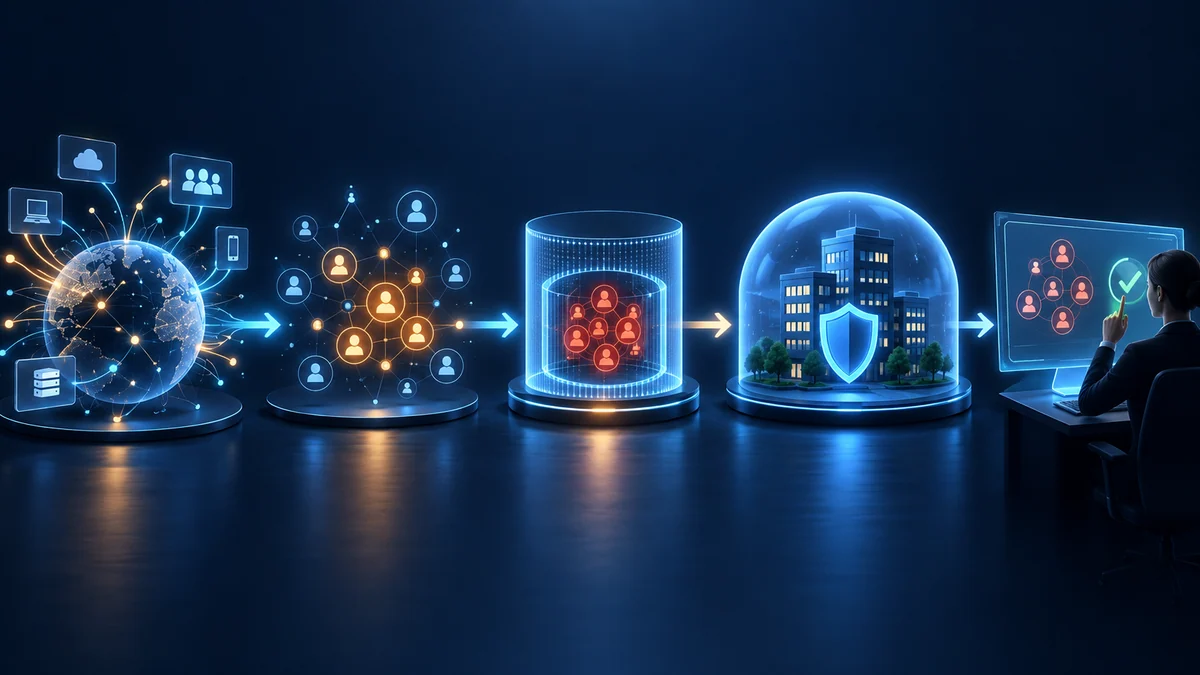
防御側も、ひとつの入力文だけでなく、時間をまたいだ行動を確認しなければならない。同じ利用者が特定の機密テーマを繰り返し扱っていないか、複数アカウントが同じテンプレートや実行時刻を共有していないか、生成結果がどの外部ツールへ送られたか、拒否を受けた後に行動がどう変化したか、といった点が手掛かりになる。
ただし、共通の言い回しや同じサービスを利用しているというだけで、悪用と断定することはできない。正当な報道、研究、翻訳、セキュリティ検証でも似たパターンは生じるため、複数の行動シグナルを組み合わせ、最後は人が文脈を確認する仕組みが欠かせない。
サイバー作戦では「能力」と「被害」を分ける
Anthropicは、一部の行為者が偵察、ソフトウェア開発、脆弱性の調査、反復的な技術作業の管理にAIを使っていたと報告している。並列エージェントや蓄積されたプロジェクト情報によって、作業の速度と継続性が高まった事例もあったという。
しかし、AIが多数の工程を処理したことは、すべての仮説が正しかったことや、すべての標的への侵入に成功したことを意味しない。自動化の程度が高いというだけで、被害も大きかったと判断するのは早計だ。
インシデントを評価するときは、モデルが処理した工程数とは別に、実際に確認されたアクセス、影響を受けたシステム、侵入が続いた期間、情報の流出範囲、復旧に必要となった負担などを見る必要がある。今回の資料には、これらを全事例について統一的に比較できる情報までは示されていない。
また、人の役割も残っている。標的と目的を選び、アクセス権を入手または購入し、AIの出力を確認して、その利用方法を決めるのは人間だ。「完全自律型の攻撃」といった表現は、こうした意思決定の責任を見えにくくし、確認済みの証拠以上に能力を大きく見せるおそれがある。
影響工作は文章よりネットワークを見る
AIが書いた文章かどうかを、文体だけから確実に見分けるのは難しい。報告書の事例で重要なのは、個々の記事の表現より、架空の人物像、ニュースサイトを装った媒体、同期した投稿時刻、繰り返される編集ルール、出典の分かりにくい引用が組み合わされていた点だ。
日本の読者が未知のニュースサイトや専門家アカウントに接した場合も、翻訳調の文章や投稿頻度だけで偽物と決めつけるべきではない。運営主体が示されているか、執筆者の経歴を確認できるか、訂正方針があるか、主張の根拠となる一次資料へリンクしているか、ほかの信頼できる媒体による独立した報道があるかを確認したい。
複数のサイトやアカウントが短時間にほぼ同じ内容を発信し、互いの記事だけを引用している一方で、最初の情報源が見つからない場合は注意が必要だ。ただし、それも単独では工作の証明にならない。投稿時刻、共有テンプレート、運営や配布の関係など、複数の要素をそろえて判断する必要がある。
日本の組織が見直せる防御策
実務上の焦点は、AIサービスを全面的に禁止するかどうかだけではない。重要なのは、アカウントがどの情報を読み、どの外部サービスへ書き込み、どの操作を無人で実行できるかを管理することだ。
企業や公的機関は、次のような対策を検討できる。
- 業務用AIアカウントに多要素認証を適用し、利用者と権限の所在を明確にする
- 使っていないコネクターや外部連携を無効にし、読み取り権限と送信・書き込み権限を分ける
- メール送信、コードの反映、大量のデータ出力、外部公開、アカウント変更には追加承認を設ける
- 無人のスケジュール実行や長期メモリに、管理責任者と有効期限を設定する
- 通常と異なる時間帯の大量読み取り、書き込み、ダウンロード、外部送信を検知する
- 複数の利用者にまたがるテンプレート、ツール呼び出し、接続先の変化を関連付けて分析する
- 外部公開の前に人による確認と出典チェックを行い、その記録を保護する
- インシデント発生時にはAIアカウントだけでなく、接続されたメール、ストレージ、リポジトリ、メッセージサービスの認証情報も失効させる
- 報道、学術研究、レッドチームなど正当な活動を新しい検知ルールが過剰に遮断していないか検証する
ログの保存も必要だが、目的なく利用者の情報を集め続けるべきではない。取得する項目、閲覧できる担当者、保存期間、インシデント時の利用方法をあらかじめ定め、プライバシーと防御の両方を考慮する必要がある。
報告書からは確定できないこと
報告書の証拠は主に、Anthropicが保有するアカウント情報、サービス内の会話、社内調査に基づいている。同社は自社サービスで制作中の活動を詳しく観察できる一方、コンテンツやツールが外部へ移動した後は、把握できる範囲が狭くなる。
そのため、実際に何人へ届いたのか、どの程度の損害や影響が生じたのか、誰が活動を指揮していたのかについては、事例ごとに証拠の強さが異なる。外部から独立して確認されていない部分は、Anthropicによる調査結果または評価として読むべきであり、確定した事実と同列には扱えない。
また、選定された事例から、AI業界全体における悪用の発生率や、特定の国での活動規模を算出することもできない。アカウントを阻止したという説明や、安全対策を改善したという同社の主張についても、独立した監査や長期的な結果があれば、より正確に評価できる。
実用的な結論
この報告書から導ける慎重な結論は、AIがあらゆる攻撃を自律化したということではない。既存の行為者が、より少ない人数で反復作業を続け、多数のバリエーションを作り、複数工程を一定のルールで運用しやすくなったという点にある。
防御側が優先すべきなのは、AIらしい文章を当てることではなく、アカウントに与えた権限、長期間にわたる行動の連続性、接続された外部ツール、承認の経路、そして確認可能な被害や到達範囲だ。自動検知だけで結論を出さず、人による確認と異議申し立ての余地を残すことも、誤検知を抑えるために重要となる。
出典と利用について
- 一次出典:Anthropic「Detecting and countering misuse of AI: September 2026」
本記事は、防御を目的とした高水準の解説に限定している。具体的な侵入手順、マルウェアの実装方法、攻撃用インフラのアドレス、侵害指標の一覧は掲載していない。数値と事例はAnthropicの社内調査に基づき、独立した確認がない部分については同社の報告または判断であることが分かるように記述した。公式の図表、スクリーンショット、ロゴ、第三者が権利を持つメディアは複製していない。