Meta Museの専用メールと長期記憶:利便性とプライバシーの境界
MetaがMuse専用のメールアドレスを予告したことで、個人向けAIエージェントの役割は変わろうとしている。利用者の受信箱を読む補助機能と異なり、外部の人が直接連絡できるアドレスを持つエージェントは、継続的にやり取りするデジタル上の主体になる。
Meta Connectで発表された機能では、メールの会話にMuseを追加したり、依頼を転送したりできる専用アドレスが紹介された。ただし、発表時点ですべてのアカウントへ一般提供された機能ではない。
より重要なのは長期記憶との組み合わせだ。MetaのMuse公式発表によると、Museは一度伝えた好みや人間関係の情報を覚え、保存したレシピから買い物リストを作り、友人の食事制限を招待前に反映できる。メールには予定、住所、契約、健康、家族、仕事の情報が集まる。これを長期間記憶すれば、便利さと危険の両方が大きくなる。
専用メールは外部からの依頼窓口になる
従来のAIチャットは利用者が会話を始める。専用メールでは、他人がエージェントへ先にメッセージを送れる。会議招待、領収書、配送通知、契約変更、家族の予定、広告が同じ入口から入る。
正常に動けば、分類、予定登録、関連ファイルの検索、返信の下書きを自動化できる。長期記憶は「この取引先には見積書を先に頼む」「毎週金曜日に報告する」といった規則を何度も説明する手間を減らす。
しかし、メールは信頼できる命令チャネルではない。送信者の偽装、悪意あるリンク、添付ファイル、エージェントを誘導するプロンプトインジェクションが入り得る。受信したという事実だけで実行したり、長期記憶へ保存したりしてはならない。
読む・記憶する・下書きする・送るを分ける
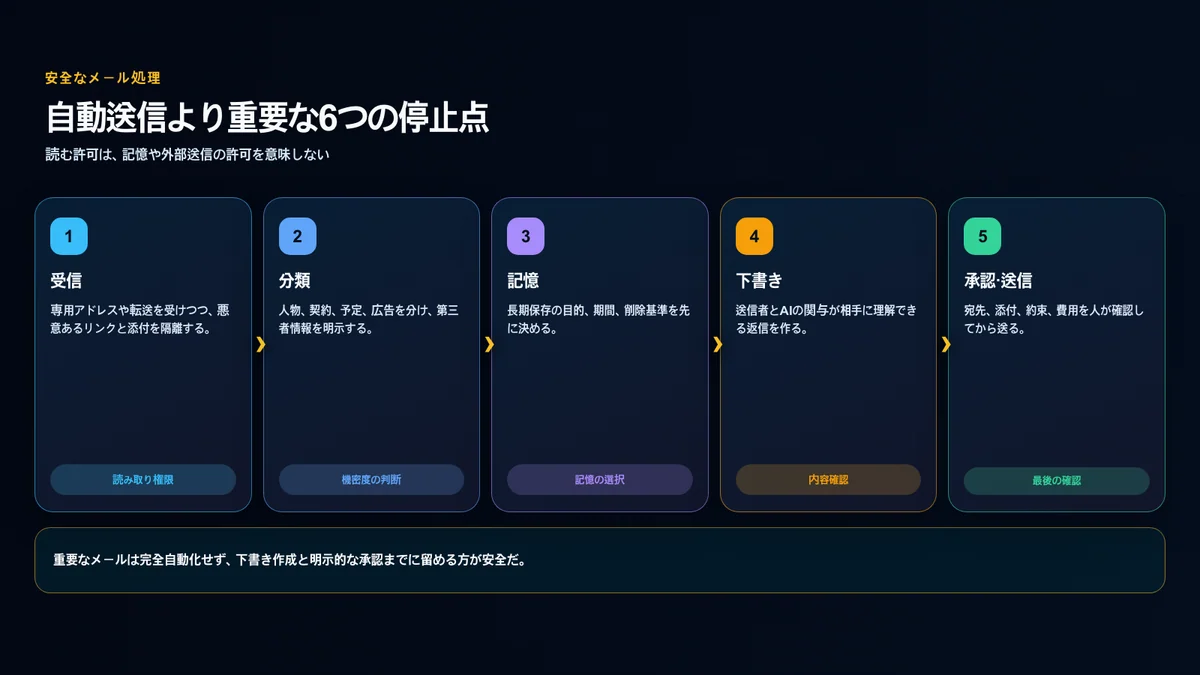
安全な設計には、一つの「メール接続」スイッチではなく独立した権限が必要だ。
本記事では処理を6段階に分け、削除については後半で4つのデータ・記録層を確認する。これはMetaの製品名ではなく、安全性を検討するための編集上のモデルである。
- 受信: 専用アドレスや転送を受け、リンクと添付を隔離する。
- 分類: 人物、契約、予定、領収書、広告を分け、機密度を付ける。
- 記憶の判断: すべてを長期保存せず、目的・期間・削除条件を決める。
- 下書き: エージェントが返信案を作るが、まだ利用者の発言にはしない。
- 人の承認: 宛先、添付、日付、金額、約束を確認する。
- 送信と記録: 承認された内容だけを送り、操作履歴へ残す。
Metaはメールの読み取り権限と送信権限を分離でき、送信や購入など重要な操作の前に承認を求めると説明する。最初は読み取り専用とし、送信は反復的で影響の小さい業務に限る方が安全だ。
相手にも「誰が話しているか」を示す
Museが専用アドレスから送信する場合、相手は人が直接書いたのか、AIの下書きを人が承認したのか、自動ルールで送られたのかを判断できる必要がある。契約、予定変更、注文、返金、業務指示では、発信主体が責任と効力に関わる。
少なくとも次の情報を確認できる仕組みが望ましい。
- Museが下書きを作り、人が承認したか
- 定めた規則により自動送信されたか
- 最後に人が確認した時点
- 費用や約束を確定する権限があるか
- 誤送信を訂正し、責任者へ連絡する方法
すべての低リスクメールへ同じ長い注意書きを付ける必要はない。影響に応じて、相手が共有する情報量を判断できる明確さが必要だ。
長期記憶には第三者の情報も入る
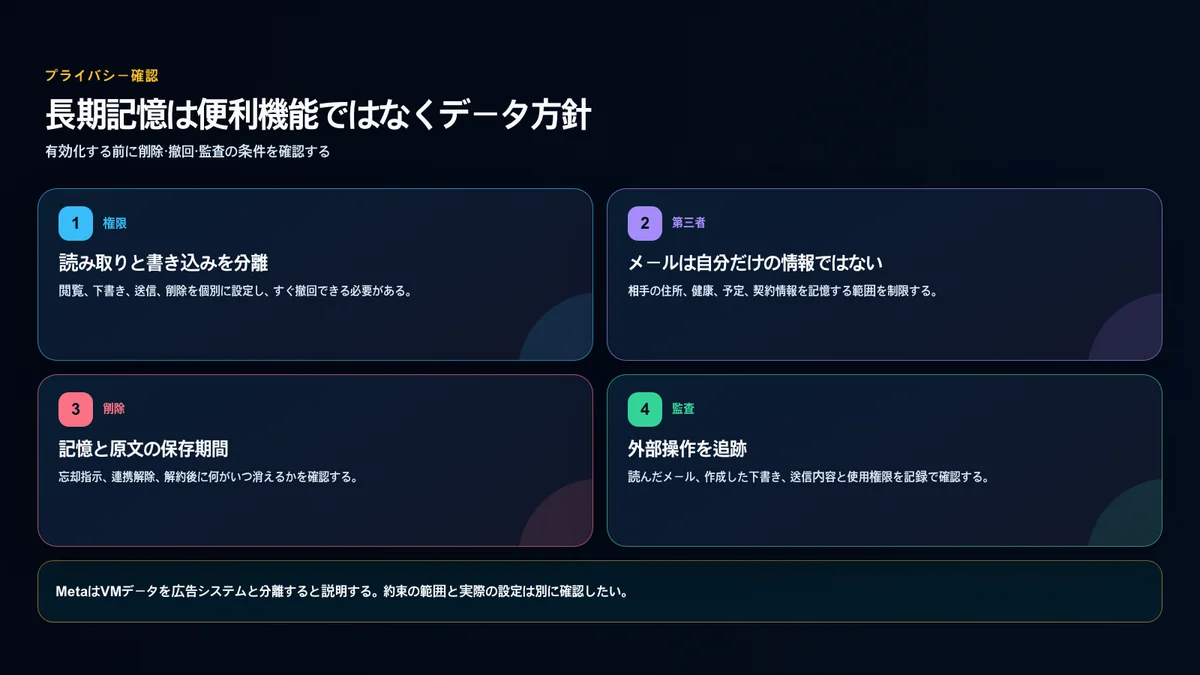
メールには、利用者だけでなく家族、同僚、顧客、学生、取引先の情報が含まれる。連絡先、健康状態、予定、意見、添付資料がエージェントの文脈になる。利用者がMuseの利用に同意しても、メールを送った全員が長期記憶やモデル学習に同意したことにはならない。
Metaは、Museの会話とVM内データを広告システムと共有せず、モデル学習への利用を拒否でき、特定の記憶を忘れるよう指示できると説明する。重要な統制だが、何が「記憶」として保存されるか、原文と要約がいつ削除されるか、バックアップと監査記録がどれだけ残るかは確認が必要だ。
「忘れて」という指示が次のすべてで同じ意味になるとは限らない。
- 会話画面に表示される個人記憶
- Secure VM内の作業ファイルと要約
- 接続サービスの原文メールとキャッシュ
- セキュリティや紛争対応の操作履歴
サービス側は、削除される範囲と処理時間を具体的に示す必要がある。
Secure VMとSentinelの役割
Metaによると、利用者ごとのMuseは専用のSecure VMで動作し、別のSentinelエージェントがインターネットや接続サービスへの操作を検査する。パスワードや決済情報は中心のエージェントから見えない形で保管され、利用者は完了した操作と予定された操作の履歴を確認できる。
この設計は利用者間の分離、認証情報の露出低減、外部操作への方針適用に役立つ。しかし、誤った宛先を選ぶ、文脈を読み違える、悪意あるメールの指示を信頼する、といった判断ミスを完全には防げない。基盤の隔離と行動の正確さは別の問題だ。
Metaのエージェント安全設計の解説も、プロンプトインジェクションとエージェントの誤りを課題として扱う。技術的な隔離に加え、最小権限、人の承認、監査、復旧が必要になる。
日本で確認したい条件
記事作成時点で、日本におけるMuseの正式提供時期と日本語メール連携は発表されていない。提供が始まっても、米国版と同じ条件とは限らない。
日本の利用者は次を確認したい。
- 国内メール、Google Workspace、Microsoft 365との連携範囲
- 学校・勤務先アカウントにおける管理者の許可
- 個人情報の国外移転、保管場所、第三者情報の扱い
- 日本語の敬語、氏名、住所、日付を含む送信精度
- 読み取り・下書き・送信・削除を個別に制御できるか
- 記憶削除、連携解除、解約後のデータ保存期間
- 誤送信や不正操作の報告、訂正、復旧手続き
顧客、患者、児童生徒、従業員の情報が含まれる場合、個人の利便性より組織の情報管理規則が優先される。機能が使えることは、そのデータを処理してよい権限を意味しない。
安全に試す順序
- ニュースレターや配送通知など影響の小さいメールから分類する。
- 読み取り専用で始め、長期記憶は初期状態で無効にする。
- 記憶する項目を利用者が選び、保存期間を設定する。
- 返信は下書きまでにし、すべての送信を承認する。
- 契約、支払い、解約、予定確定は自動送信から除外する。
- 操作履歴と記憶一覧を定期的に見直し、不要な連携を解除する。
結論
専用メールと長期記憶が組み合わさると、Museは受信箱の補助機能から、外部との関係を継続するエージェントへ変わる。繰り返し説明する手間を減らす一方、誤った記憶や無断送信も一度のチャット以上に長く影響する。
安全性の中心はモデルの賢さではなく、読む・記憶する・書く権限を分け、人が外部操作を止め、調べ、戻せることにある。専用メールが実際に提供されたら、アドレスの新しさより削除範囲、第三者情報、監査記録、発信責任を先に確認したい。
出典と利用について
- Meta、Muse公式発表とプライバシー・権限設計
- Meta AI Research、Museのセキュリティと安全設計
- TechCrunch、Meta Connect 2026で発表された専用メールなどの新機能
本記事は、発表済みの機能と一般提供前のロードマップを区別している。プライバシーとセキュリティの説明は一般情報であり、個別組織への法的助言ではない。MetaとMuseの名称・商標は権利者に帰属し、本記事はMetaの提供、承認、後援を受けた公式コンテンツではない。公式画面、会社ロゴ、第三者写真は使用していない。